HERZLICH WILLKOMMEN BEI DER SEKOP2027
Die SEKOP richtet sich an alle, die Security-Entscheidungen vorbereiten, mitgestalten oder verantworten. Wir erwarten rund 100 Teilnehmende aus dem DACH-Raum auf Entscheider- und Führungsebene im Bereich Informationssicherheit, Risiko- und Datenschutzmanagement. Vertreten sind unterschiedlichste Branchen und Rollen – darunter CISOs, ISOs, Datenschutzbeauftragte sowie SVPs/VPs, Directors, Heads und die Next Generation.
Vor Ort bieten wir sieben praxisnahe Workshops zu aktuellen und relevanten Themen an, gestaltet von erfahrenen ExpertInnen aus der Community.
Der Fokus liegt auf offenem Networking, ehrlichem Erfahrungsaustausch auf Augenhöhe und der gemeinsamen Entwicklung konkreter Ideen und Lösungsansätze.
WORKSHOPs
WORKSHOP 1
Quantum Security: Quantum Readiness:
Wenn heutige Verschlüsselung morgen bricht.
Mehr lesen
Quantencomputing entwickelt sich von einem langfristigen Forschungsthema zu einer strategischen Herausforderung für die Informationssicherheit. Mit der Standardisierung von Post-Quantum-Kryptografie (PQC) und steigenden Risiken durch „Harvest Now, Decrypt Later“-Angriffe müssen CISOs bereits heute ihre Organisation auf die Post-Quantenära vorbereiten. Der Workshop beleuchtet aktuelle Bedrohungen, regulatorische Anforderungen und praxisnahe Vorgehensweisen für den Übergang zu quantenresistenten Sicherheitsarchitekturen. Gemeinsam erarbeiten die Teilnehmenden konkrete Maßnahmen zur Erhöhung der Krypto-Agilität und zur Entwicklung einer belastbaren Quantum-Security-Roadmap.
Zielsetzungen des Workshops
1. Verständnis der geschäftlichen und technischen Risiken durch Quantencomputing
– Einordnung der realistischen Bedrohungslage für Unternehmen und kritische Infrastrukturen.
– Bewertung des Risikos langfristig schutzbedürftiger Daten.
2. Entwicklung einer Post-Quantum-Transition-Roadmap
– Identifikation kryptografischer Abhängigkeiten und kritischer Systeme.
– Priorisierung von Maßnahmen für Migration, Governance und Investitionen.
3. Aufbau von Krypto-Agilität und Quantum Readiness
– Definition von Best Practices zur Einführung von PQC.
– Ableitung konkreter Next Steps für Security-, Risk- und Compliance-Programme.
WORKSHOP 2
Quantum Security: Quantum Readiness:
Wenn heutige Verschlüsselung morgen bricht.
Mehr lesen
Die Zukunft ist KI – aber wie können Unternehmen sicherstellen, dass ihre KI-Systeme sicher und zuverlässig sind? Im gemeinsamen Workshop von Mercedes und CrowdStrike werden wir die aktuellen Herausforderungen und Chancen bei der Absicherung von KI-Systemen diskutieren.
Wir werden uns mit den folgenden Fragen auseinandersetzen:
– Wie können Unternehmen KI als Business-Enabler nutzen, während sie gleichzeitig die Sicherheit und digitale Souveränität gewährleisten?
– Welche Risiken und Herausforderungen bringt die KI mit sich, und wie können Unternehmen diese minimieren?
– Wie stellen wir uns der Absicherung von KI vor dem Hintergrund des Themas “Digitale Souveränität Deutschlands und der Europäischen Union”?
WORKSHOP 3
CISO 2030 - LLM or Human
Mehr lesen
KI verändert gerade vieles und mit ihr wird sich wahrscheinlich auch die Rolle des CISOs verändern müssen.
Gemeinsam mit euch wollen wir einen Blick in die Glaskugel wagen und schauen
– ob Unternehmen in 2030 überhaupt noch eine/n CISO brauchen, und wenn ja,
– was ein/e CISO können/machen muss und mit welchen Themen er/sie konfrontiert werden wird,
– inwiefern KI die täglichen Aktivitäten verändern oder sogar übernehmen wird, und
– was wir tun können, um Nachwuchskräfte auf die neuen Anforderungen vorzubereiten.
WORKSHOP 4
Security Doesn't Scale
Mehr lesen
Die größte Gefahr von KI ist nicht die KI selbst, sondern die Illusion, dass wir unbegrenzt skalieren können.
Wie sieht unsere Security-Organisation in drei bis fünf Jahren aus, wenn AI zunehmend operative Tätigkeiten, Analysen, Bewertungen und Entscheidungen unterstützt oder automatisiert, Angriffe durch AI beschleunigt werden und Budgets sich weiterhin restriktiv entwickeln?
Die erfolgreichsten Security-Organisationen werden nicht diejenigen mit den meisten AI-Tools sein. Es werden diejenigen sein, die Zukunftsverständnis, Technologie, Mensch, Prozess- und Organisationswissen in einem leistungsfähigen Security Operating Model intelligent miteinander verbinden.
Im Workshop bringen CISOs und Lösungsanbieter ihre Security- und Technologie-Expertise ein und kombinieren diese mit den Perspektiven von Wissenschaft und AI-Natives, die die Security-Landschaft von morgen aktiv mitgestalten werden.
Interaktiv und im offenen Dialog arbeitet der Workshop mit Zukunftsszenarien und provokativen Thesen, um die Transformation nach “Morgen” zu beleuchten und gemeinsam folgende Fragen zu diskutieren:
– Welche Auswirkungen hat AI weit über Security-Tools hinaus?
– Wie verändern sich Rollen, Verantwortlichkeiten und Entscheidungsprozesse?
– Welche menschlichen Fähigkeiten werden wichtiger und welche verlieren an Bedeutung?
– Wie verändern sich unsere Organisations- und Zusammenarbeitsmodelle?
– Wie muss ein Security Operating Model aussehen, das auch künftig skalieren kann?
Denn die entscheidende Frage lautet nicht, wie viel AI wir einsetzen werden.
Sondern wie Organisationen, Menschen und Security-Funktionen in einer AI-getriebenen Welt erfolgreich skalieren können.
WORKSHOP 5
Quantum Security: Quantum Readiness:
Wenn heutige Verschlüsselung morgen bricht.
Mehr lesen
Quantencomputing entwickelt sich von einem langfristigen Forschungsthema zu einer strategischen Herausforderung für die Informationssicherheit. Mit der Standardisierung von Post-Quantum-Kryptografie (PQC) und steigenden Risiken durch „Harvest Now, Decrypt Later“-Angriffe müssen CISOs bereits heute ihre Organisation auf die Post-Quantenära vorbereiten. Der Workshop beleuchtet aktuelle Bedrohungen, regulatorische Anforderungen und praxisnahe Vorgehensweisen für den Übergang zu quantenresistenten Sicherheitsarchitekturen. Gemeinsam erarbeiten die Teilnehmenden konkrete Maßnahmen zur Erhöhung der Krypto-Agilität und zur Entwicklung einer belastbaren Quantum-Security-Roadmap.
Zielsetzungen des Workshops
1. Verständnis der geschäftlichen und technischen Risiken durch Quantencomputing
– Einordnung der realistischen Bedrohungslage für Unternehmen und kritische Infrastrukturen.
– Bewertung des Risikos langfristig schutzbedürftiger Daten.
2. Entwicklung einer Post-Quantum-Transition-Roadmap
– Identifikation kryptografischer Abhängigkeiten und kritischer Systeme.
– Priorisierung von Maßnahmen für Migration, Governance und Investitionen.
3. Aufbau von Krypto-Agilität und Quantum Readiness
– Definition von Best Practices zur Einführung von PQC.
– Ableitung konkreter Next Steps für Security-, Risk- und Compliance-Programme.
WORKSHOP 5
Quantum Security: Quantum Readiness:
Wenn heutige Verschlüsselung morgen bricht.
Mehr lesen
Quantencomputing entwickelt sich von einem langfristigen Forschungsthema zu einer strategischen Herausforderung für die Informationssicherheit. Mit der Standardisierung von Post-Quantum-Kryptografie (PQC) und steigenden Risiken durch „Harvest Now, Decrypt Later“-Angriffe müssen CISOs bereits heute ihre Organisation auf die Post-Quantenära vorbereiten. Der Workshop beleuchtet aktuelle Bedrohungen, regulatorische Anforderungen und praxisnahe Vorgehensweisen für den Übergang zu quantenresistenten Sicherheitsarchitekturen. Gemeinsam erarbeiten die Teilnehmenden konkrete Maßnahmen zur Erhöhung der Krypto-Agilität und zur Entwicklung einer belastbaren Quantum-Security-Roadmap.
Zielsetzungen des Workshops
1. Verständnis der geschäftlichen und technischen Risiken durch Quantencomputing
– Einordnung der realistischen Bedrohungslage für Unternehmen und kritische Infrastrukturen.
– Bewertung des Risikos langfristig schutzbedürftiger Daten.
2. Entwicklung einer Post-Quantum-Transition-Roadmap
– Identifikation kryptografischer Abhängigkeiten und kritischer Systeme.
– Priorisierung von Maßnahmen für Migration, Governance und Investitionen.
3. Aufbau von Krypto-Agilität und Quantum Readiness
– Definition von Best Practices zur Einführung von PQC.
– Ableitung konkreter Next Steps für Security-, Risk- und Compliance-Programme.
AGENDA
Donnerstag, 15.04.2027
| ab 09:30 Uhr | Registrierung |
| 10:30 Uhr | Closed Door CISO Kick-Off |
| 12:00 Uhr | Mittagessen & Networking |
| 13:00 Uhr | Eröffnung der Konferenz durch FINAKI und den Präsidenten |
| 13:45 Uhr | Impuls |
| 14:30 Uhr | Kaffeepause & Networking |
| 15:00 Uhr | Best Practice 1 |
| 15:30 Uhr | Start der Workshops |
| 18:00 Uhr | Ende der Workshops |
| 19:30 Uhr | Rotating Dinner |
Freitag, 16.04.2027
| 09:00 Uhr | Start der Workshops |
| 10:30 Uhr | Kaffeepause & Networking |
| 11:00 Uhr | Workshoparbeit |
| 12:30 Uhr | Mittagessen & Networking |
| 13:30 Uhr | Workshoparbeit |
| 15:00 Uhr | Kaffeepause & Networking |
| 15:30 Uhr | Best Practice 2 |
| 16:00 Uhr | Workshoparbeit |
| 18:00 Uhr | Ende der Workshops |
| 19:00 Uhr | Talk, Walk & Eat |
Samstag, 17.04.2027
| 09:00 Uhr | Workshop Elevator Pitches |
| 10:00 Uhr | Ideen Marktplatz mit Kaffeepause |
| 12:15 Uhr | Resümee & Abschluss |
| 13:00 Uhr | Mittagessen & Networking |
| ab 14:00 Uhr | Ende der Veranstaltungen und individuelle Abreise |
TICKETS
bereits inkludiert
Workshopteilnahme
(Priorisiere vorab)
Networking
Austausch von Erfahrungen
Impulsvorträge & Best Practices
Hotel & Transfer
Verpflegung
CISO Vertreter
CxO, Head of, Director, SVP, VP, etc.
Partner Ticket
Lösungsanbieter, Beratungen, usw.
Partner Ticket
+ Co-Moderation- Logo (Website & onsite) & LinkedIn Vorstellung
- Moderation eines Workshops zusammen mit einem CxO
Partner Ticket
+ Best Practice- Logo (Website & onsite) & LinkedIn Vorstellung
- zusätzliches Konferenzticket für einen Kunden
- Best Practice auf der Bühne zusammen mit Kunden
Partner

Sie möchten Teil dieses Formates sein?
Nehmen Sie gerne Kontakt zu uns auf.
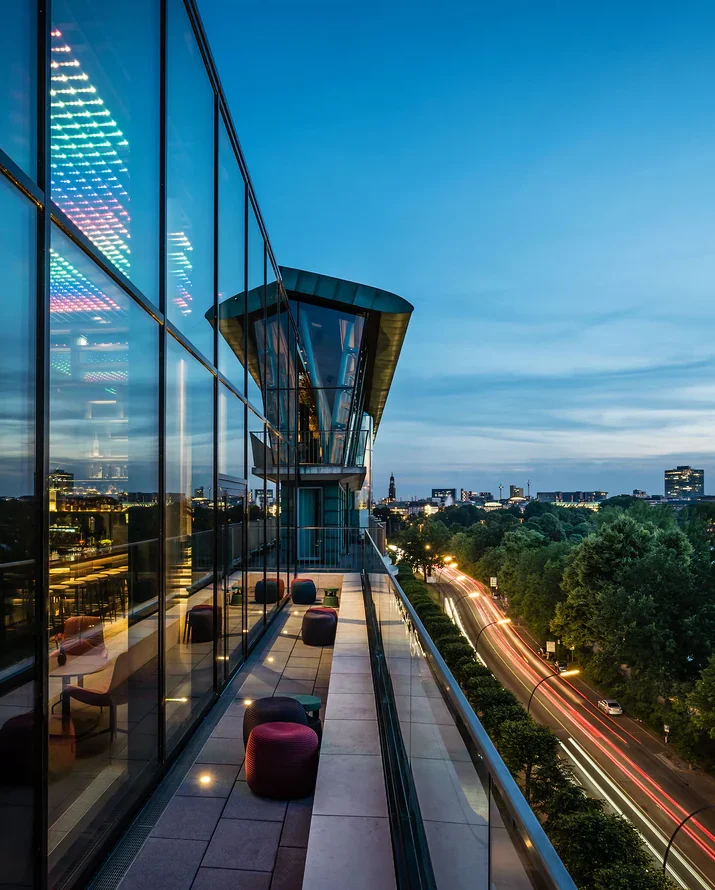
Le Méridien
An der Alster 52
20099 Hamburg